北朝鮮のハッキング組織、20分で63億ドルを強奪…被害額の95%を回収・補填
出金再開後に36億ドルが純流出…国内取引所でのコールドウォレット保有比率の引き上げを協議
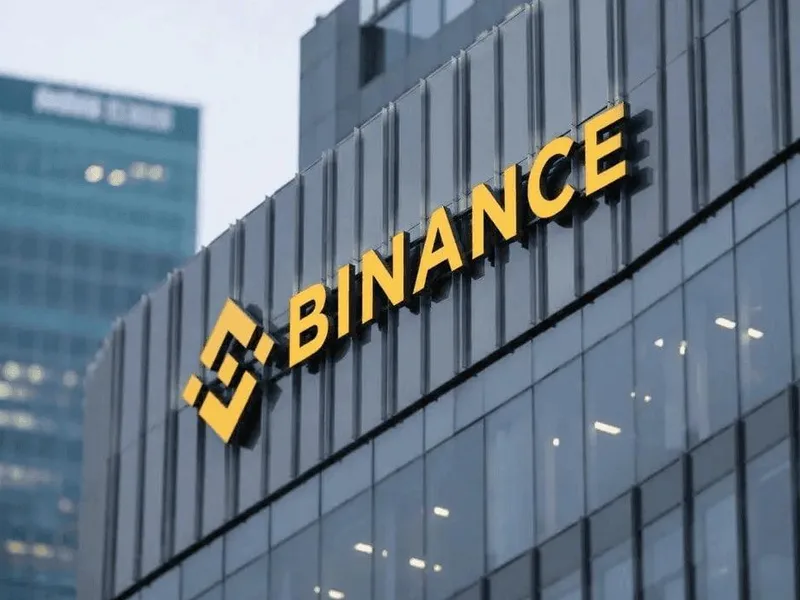
世界最大の仮想通貨取引所バイแนนス(Binance)で発生した8兆ウォン規模のハッキング事件が、国内取引所のセキュリティ点検へと波及している。バイแนนス側が被害資産の大半を補填したものの、出金の再開後に数十億ドルが流出したことを受け、韓国金融委員会は2日、国内取引所を緊急招集し、顧客資産の保護対策を点検する方針を固めた。
20分で63億ドル強奪…出金再開で数十億ドルが流出
先月29日、バイแนนスから約63億ドル(約8兆4000億ウォン)相当の仮想通貨が強奪された。取引所へのハッキング被害としては過去最大規模と推定される。外国メディアやセキュリティ業界によると、攻撃者は従業員の業務用ノートPCを標的に内部システムに侵入したとされる。約20分の間に10のブロックチェーンから大規模な資産が不正に引き出された。
米連邦捜査局(FBI)は先月31日、北朝鮮と関連のあるハッキング組織「トレーダー・トレーター(TraderTraitor)」が背後にあると指摘した。同組織は、昨年に約15億ドル規模の被害を出したバイビット(Bybit)のハッキング事件にも関与している。FBIは、強奪された資産が主にイーサリアムに換金されているとして関連ウォレットのアドレスを公開し、資金移動の遮断を要請した。
バイแนนスは事件直ちに出金を停止し、顧客資産の補填に乗り出した。先月1日、被害額の約95%を回収したか、あるいは自社資金や利用者保護基金などで補填したと発表した後、主要仮想通貨の出金を段階的に再開した。
しかし、顧客による引き出しが殺到した。英フィナンシャル・タイムズ(FT)によると、出金の再開後約9時間半で46億5000万ドルが引き出され、10億1000万ドルが流入した。純流出額は36億4000万ドルに上り、これは事件前の取引所保有資産の約2.1%に相当する。バイแนนスは、初期の急激な引き出しラッシュの後は資金フローが安定しつつあると説明している。
盗まれた資産の穴埋めと、離れゆく顧客を引き止めることは別問題である。バイแนนスの日本法人も予防措置として仮想通貨の出金を一時停止し、その後段階的に再開した。
金融委、国内取引所を緊急招集…コールドウォレットの比率引き上げか
2日のKBSの報道によると、金融委員会はこの日午前10時、アップビット(Upbit)、ビッサム(Bithumb)、コインワン(Coinone)などウォンおよび非ウォン建て取引所の関係者を招集し、緊急セキュリティ点検会議を開催する。バイแนนスにおけるハッキングの経緯を共有し、国内取引所のセキュリティ体制や顧客資産の保護対策を点検する場となる。
特に、インターネットから切り離された「コールドウォレット」での保管比率を高める方策が協議される見通しだ。コールドウォレットはオンライン攻撃に対して比較的安全である一方、インターネットに常時接続されるホットウォレットとは異なり、迅速な入出金には制約が生じる。
現行の仮想通貨利用者保護法は、顧客から預かった仮想通貨の80%以上をコールドウォレットに保管することを義務付けている。取引所別の保管割合は、アップビットが99%超、ビッサムが94%台、コインワンが85%となっており、デジタルクス(DigitalX)およびゴパックス(GOPAX)の運営会社ストリーミは80%序盤となっている。いずれも法定基準を満たしているが、オンライン環境に残る資産の比率には差がある。
国内でも最近、ビッサムにおける従業員情報の流出や、プラバンク(Prabank)での約1億ウォン規模の仮想通貨強奪など、セキュリティ事故が相次いでいる。金融委員会は今月5日にも、金融監督院、金融保安院、金融関連協会、大手市中銀行5行の頭取らが出席するセキュリティ点検会議を開催する予定だ。
今回のバイแนนス事件では、従業員の端末への侵入が攻撃の起点と指摘された。コールドウォレットの保管比率を引き上げるだけで、すべてのハッキングを防げるわけではない。国内取引所においても、資産移動の権限や内部承認のプロセスを併せて点検する必要がある。